Szeretettel köszöntelek a Linux klub közösségi oldalán!
Csatlakozz te is közösségünkhöz és máris hozzáférhetsz és hozzászólhatsz a tartalmakhoz, beszélgethetsz a többiekkel, feltölthetsz, fórumozhatsz, hírt küldhetsz be, stb.
Ezt találod a közösségünkben:
Üdvözlettel,
M Imre
Linux klub vezetője
Amennyiben már tag vagy a Networkön, lépj be itt:
Kis türelmet...
Bejelentkezés
11 éve | M Imre | 1 hozzászólás
Érdemes utána nézni, hogy milyen routert használsz, esetleg - ha létezik javítás - akkor a firmware-t frissíteni, netán a routert lecserélni. A témáról körülbelül egy éve már volt szó, hasonló aspektusban ... amikor Karácsony környékén egy programozó véletlenül felfedezett egy hibát, de vannak más események is.
írja a hup.hu
A Threat Post egyik friss cikke szerint több mint 12 millióra tehető azon otthoni routereszközöknek száma, amelyek a RomPager nevű beágyazott webszerver valamelyik sebezhető verzióját futtatják. E webszerver sebezhető egy rendkívül egyszerű támadási formával szemben.
Főként az internetszolgáltatók által birtokolt, D-Link, Huawei, TP-Link, ZTE, Zyxel stb. által gyártott SOHO eszközökkel van probléma. A Check Point Software a sebezhetőséget "Misfortune Cookie"-nak (CVE-2014-9222) nevezte el.
A RomPager sebezhetőség kihasználásához a támadónak mindössze egy HTTP cookie-t tartalmazó csomagot kell küldenie a routereszköznek. Ez memóriakorrupcióhoz vezet és a támadó "takeover"-elheti, azaz átveheti az irányítást az eszköz felett, mindezt adminisztratív jogokkal.
A sebezhető kódot 2002-ben írta a RomPager gyártója, az AllegroSoft. Ugyan 2005-ben javították a hibát, de a javítás több millió eszközről a mai napig hiányzik.
[ 12 Million Home Routers Vulnerable to Takeover | mis.fortunecook.ie - FAQ | feltehetően érintett eszközök listája ]
Egy részletesebb "whitepaper".
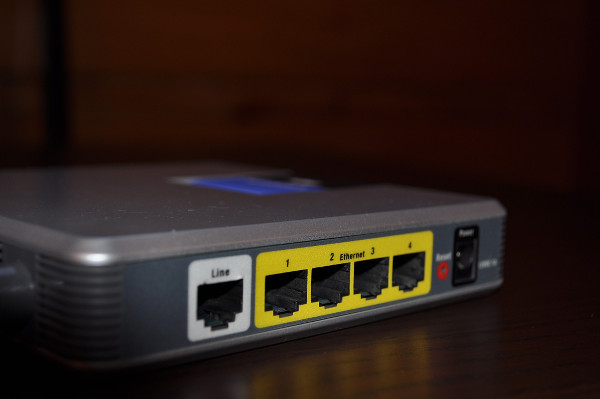
A kép forrása a hwsw.hu oldal. (több gyártó érintett)
|
|
|
M Imre írta 1 napja a(z) Kártékony szoftver vagy más ártó kód fórumtémában:
Csütörtökön az RTL Hiradójában (lásd. videó) még...
M Imre írta 2 napja a(z) Fényképezés, képek szerkesztése és minden hasonló témakör fórumtémában:
Rejtett világok című fotójával Potyó Imre nyerte a német ...
M Imre írta 3 napja a(z) Rövid, szines hírek fórumtémában:
„A pénzüket akarom!” – ennél velősebben aligha ...
M Imre írta 4 napja a(z) Mesterséges intelligencia / Artificial Intelligence fórumtémában:
Brandon Thomas nevű amerikai fejlesztő az Anthropic legújabb...
M Imre írta 1 hete a(z) Rövid, szines hírek fórumtémában:
Kivezeti a Díjnet rendszerén (https://www.dijnet.hu/) ...
M Imre írta 2 hete a(z) Társalgó fórumtémában:
A rendszerváltás kizárólag a nők és a gyerekek biztonságának ...
M Imre írta 2 hete a(z) Fényképezés, képek szerkesztése és minden hasonló témakör fórumtémában:
Hamarosan kiderül, kik készítették idén a ...
M Imre írta 2 hete a(z) Kártékony szoftver vagy más ártó kód fórumtémában:
Veszélyes kártevő tűnt fel jó néhány olcsó androidos ...
M Imre írta 2 hete a(z) Mesterséges intelligencia / Artificial Intelligence fórumtémában:
Egyszer csak becsöngettek a rendőrök a nőhöz, aki...
M Imre írta 3 hete a(z) Rövid parancssoros megoldások, tippek, trükkök, tutorialok, magyarázatok ... fórumtémában:
A DOS/Windows parancsok az alias használatával nyugodtan...
E-mail: ugyfelszolgalat@network.hu
Kapcsolódó hírek:
Jelentős sudo sebezhetőség (engedélyezett pwfeedback opció mellett)
A Spectre és a Meltdown sebezhetőség vizsgálata
A Linux rendszermag (3.6=<) sebezhetőségének átmeneti javítása
Ingyenes online előadások - Linux Akadémia